Analyse d'une vulnérabilité de l'application VaxiCode Verif
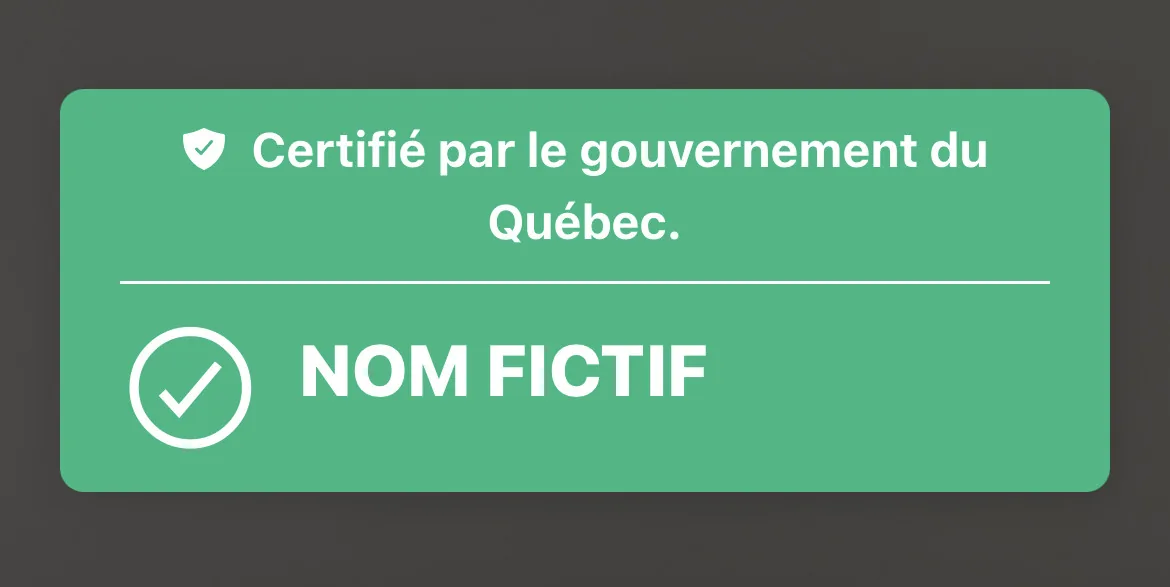
L’application VaciCode Verif récemment lancée par le gouvermement du Québec a fait l’objet d’une divulgation de vulnérabilité permettant de valider des codes factices. Voici notre analyse.
20 articles publiés en 2021.
L’application VaciCode Verif récemment lancée par le gouvermement du Québec a fait l’objet d’une divulgation de vulnérabilité permettant de valider des codes factices. Voici notre analyse.
Il devait faire chaud dans les bureaux du Ministère de la Santé et des Services sociaux (MSSS) vendredi matin. Après avoir martelé que l’utilisation du code QR comme preuve vaccinale était sécuritaire à 100%, voilà que deux failles sont rapportées dans les médias. Premièrement, des hackers ont démontré qu’il était possible de télécharger des preuves vaccinales qui ne nous sont pas destinées. Deuxièmement, un autre individu a démontré qu’il était possible de créer de faux code QR de toute pièce. En moins de 24 heures.
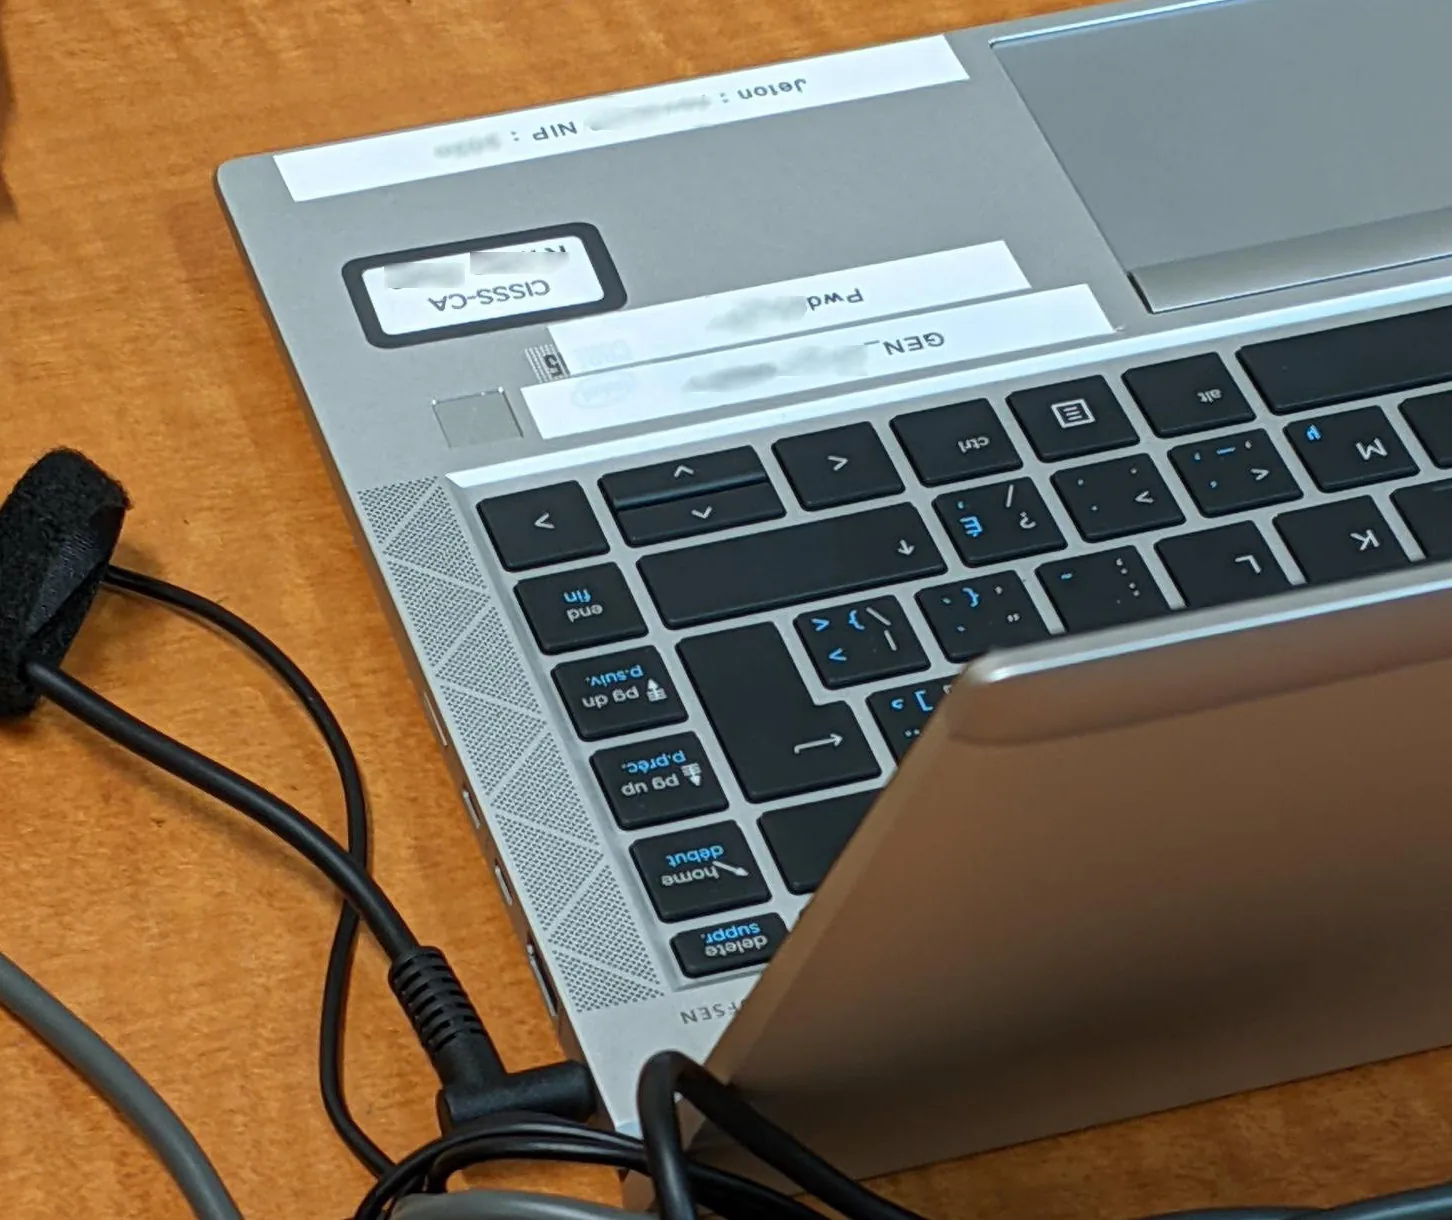
Récemment, une source anonyme a fait parvenir une photo au Hackfest. Cette personne est allée dans un CLSC de la région de Québec. À l’accueil se trouvait un ordinateur. Sur celui-ci, on voyait les mots de passe clairement affichés. Vraiment bien visible. Cela n’avait pas été gribouillé sur un post-it. Non. On s’était forcé pour faire du beau travail.
Le lendemain de la fête nationale du Québec, un groupe criminel a revendiqué une attaque contre Lareau courtiers d’assurances. Des experts en sécurité s’inquiètent que cette attaque pourrait servir à cibler d’autres entreprises québécoises.
Un nouveau groupe de rançongiciel s’en est pris à l’entreprise de distribution de produits pétroliers Filgo-Sonic. L’entreprise a fermé certains systèmes informatiques, mais la livraison aux clients a été maintenue.
Ce matin, la police ukrainienne a procédé à l’arrestation de six individus liés au groupe de rançongiciel Cl0p. Les autorités ont annoncé avoir effectué 21 perquisitions, dans des résidences et des voitures appartenant aux suspects, dans la région de Kiev. De l’équipement informatique, des voitures et près de 5 millions d’hryvnias (environ 225 000 $ CA) ont été saisis.
Une chronique sur le coût des programmes de fidélisation a fait réagir des membres de la communauté du Hackfest. Dans cette entrevue avec Alexis Dorais-Joncas, directeur du centre de R&D chez ESET Montréal, nous abordons certains risques potentiels de ces programmes.
J’ai toujours trouvé lors de différents tests d’intrusions qu’il manquait l’équivalent d’une liste d’utilisateurs possibles en français. Suivant le dernier blog post du Hackfest publiant une wordlist adaptée au Québec, j’ai décidé de publier mon propre script qui permet de générer des noms d’utilisateurs communs adaptés pour le Québec.
C’est alors que la réalité m’a frappé, les “wordlists” habituelles disponibles sur le net ne contiennent pas ou très peu de vocabulaire français et/ou Québécois, la plupart étant issues de brèches américaines et internationales!
Il n’est jamais agréable d’apprendre que nos renseignements sensibles ont été publiés sur le Web. En janvier dernier, un groupe criminel a diffusé des documents confidentiels qu’ils disent avoir volés à la compagnie Ventilabec. Pour confirmer l’authenticité de ces renseignements, nous avons contacté des personnes qui ne sont plus à l’emploi de cette entreprise, mais qui figurent malheureusement dans cette fuite de données.
La compagnie de transport Boutin Express a été la cible d’un rançongiciel. L’entreprise a fermé l’ensemble de ses systèmes informatiques, mais réussit à poursuivre ses activités.
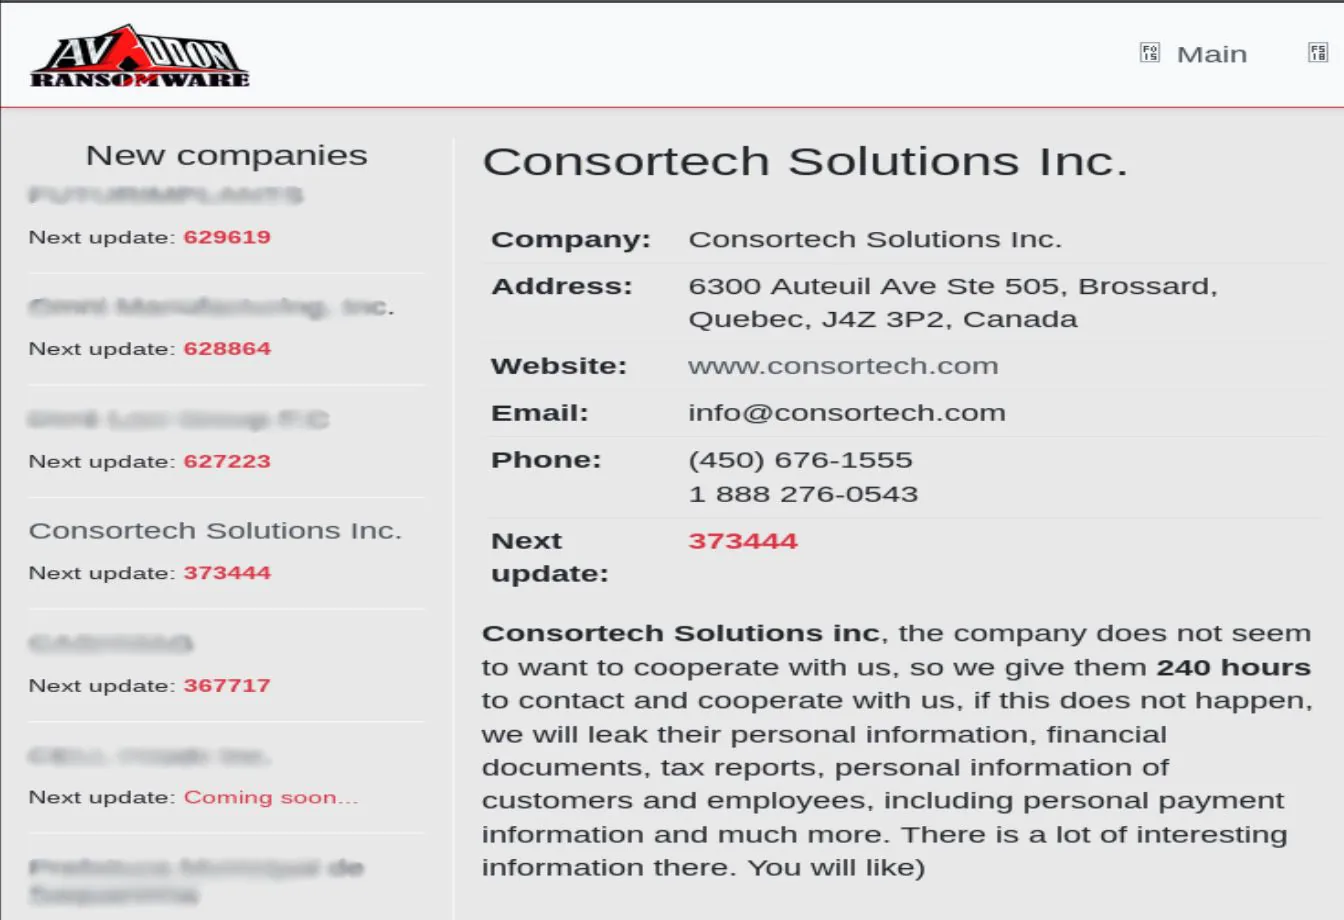
La menace de diffuser les documents volés n’étant pas suffisante à leurs yeux, certains groupes de rançongiciel ont ajouté le déni de service à leur arsenal. Une compagnie de Québec vient de l’apprendre. Le groupe Avaddon a revendiqué récemment une attaque contre cette compagnie spécialisée dans le développement informatique.
La municipalité régionale de Durham, Ontario, a été la cible d’un groupe de cybercriminels. Les systèmes ont été sécurisés, mais l’étendue de la fuite de données est encore inconnue. Le service des communications a confirmé qu’ils avaient récemment été avisés d’un « incident de sécurité relié à un logiciel fourni par un tiers ».
Faxinating Solutions, une compagnie québécoise spécialisée en échange de données informatisées (EDI) a été la cible d’un groupe de cybercriminels. Le 16 mars dernier, le groupe Conti a publié des documents confidentiels, qu’il allègue leur avoir volés, sur son site hébergé sur le « dark web ».
La période pour déposer ses observations sur le projet de blocage des botnets par le CRTC est terminée. À la lecture des avis déposés, on voit que les fournisseurs d’accès à Internet (FAI) ne voient pas tous la situation du même œil. Certains vont même jusqu’à mettre en doute la légitimité du CRTC à mettre en place un tel programme.
Un walkthrough de la salle Watcher sur TryHackMe. Il s’agit d’une salle de difficulté moyenne. Vous devez trouver 7 flags en partant d’un site web, en obtenant un shell sur le serveur et en élevant nos privilèges jusqu’à obtenir root.
Le CRTC tient jusqu’au 15 mars un appel aux observations sur le projet de bloquer le trafic des réseaux de zombies. Il recommande d’utiliser les mesures qui « concilient efficacité et facilité de mise en œuvre » sans entraîner de coûts supplémentaires pour les abonnés. Un survol des méthodes utilisées par les opérateurs de botnets fait croire que cela sera tout sauf facile.
La compagnie Consortech, basée à Brossard, a été la cible d’une cyber attaque au début du mois de mars. Ils ont rapidement récupéré leurs données. Ils ont toutefois dû faire face à la menace de les retrouver diffusées sur la place publique. La disparition des informations relatives à Consortech du site des pirates laisse croire que ces derniers ont obtenu ce qu’ils désiraient.
La plateforme de rançongiciel NetWalker, récemment démantelée, était responsable de l’attaque informatique qui a paralysé les serveurs de la ville de Montmagny au mois de janvier dernier.
Le Québec est en voie de devenir un champion des brèches de sécurité. De multiples entreprises et organismes, comme Promutuel, la STM, l’Ordre des Ingénieurs du Québec, HelpOX et bien d’autres